
Azure · Segurança · Key Vault
Como substituir uma chave HSM usada por um recurso no Azure
Preparei uma Storage Account com customer-managed key (CMK) no Azure Key Vault Managed HSM para testar a troca por outra chave. No Azure Portal, selecionei chave-nova, cliquei em Save e recebi o erro “The operation failed because of authentication issue on the keyvault”.
A URI parecia correta, então fui conferir o Local RBAC das duas chaves. As capturas mostram o que encontrei e como concluí a troca. No fim, deixei os comandos da Azure CLI. Este teste é uma troca de chave, não a criação de uma nova versão da chave atual.
Ambiente usado neste exemplo
Preparei o laboratório na região East US. Estes foram os recursos usados.
| Recurso | Nome no laboratório |
|---|---|
| Resource Group | rg-hsm-key-swap-blog |
| Managed HSM | hsmkeysblog79a740eb |
| Storage Account | sthsmkeysblog79a740eb |
| Chave em uso | chave-atual |
| Chave de destino | chave-nova |
A Storage Account usa uma Managed Identity system-assigned. Comecei com chave-atual; chave-nova já existia no mesmo Managed HSM, mas ainda não tinha role assignment para essa identidade. Criei o container exemplo-troca e o blob antes-da-troca.txt para testar leitura e gravação com CMK ativa.
A troca no Azure Portal
O erro na primeira tentativa
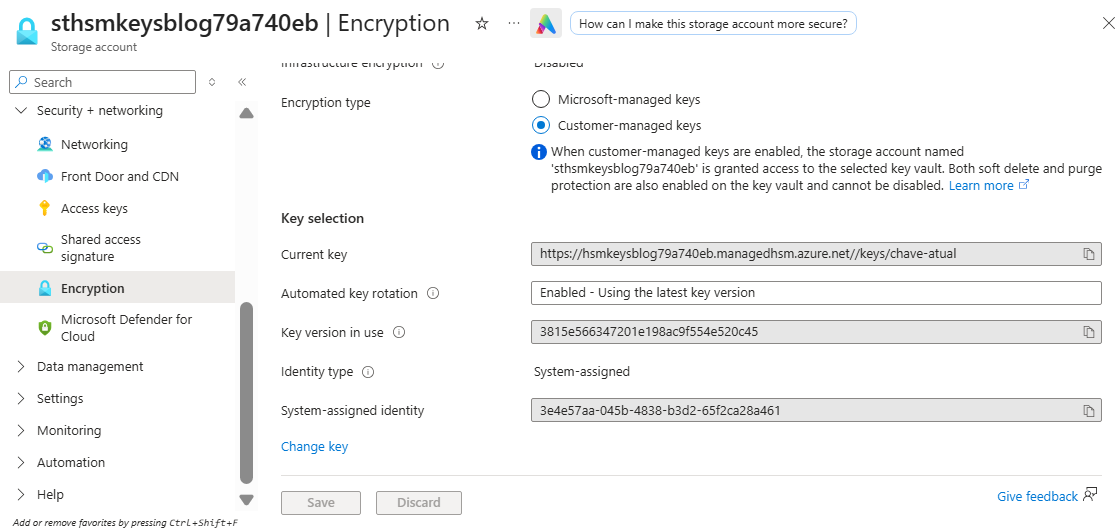
Em Security + networking > Encryption, a Storage Account apontava para chave-atual em Current key e usava a identidade System-assigned.
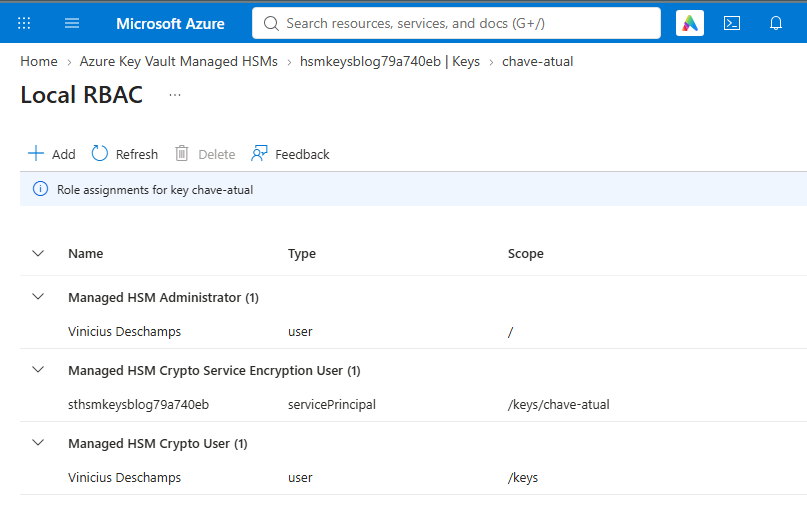
No Local RBAC de chave-atual, a Managed Identity já tinha a role Managed HSM Crypto Service Encryption User no scope /keys/chave-atual.
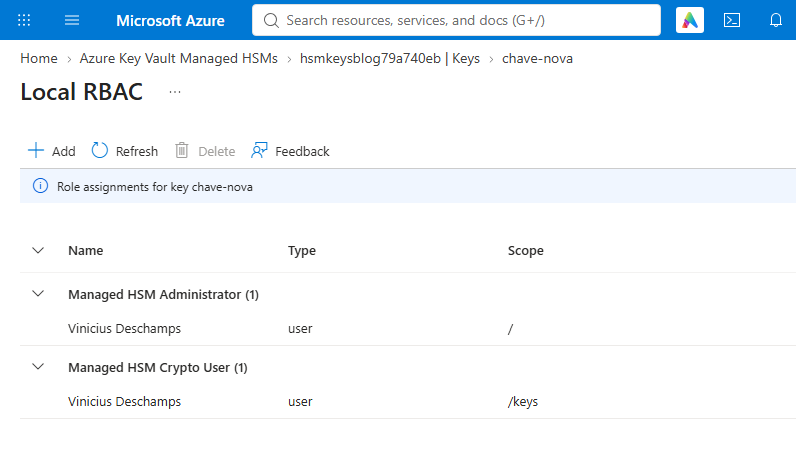
Já em chave-nova, a Managed Identity não aparecia no Local RBAC.
Voltei à Storage Account, selecionei Change key, Managed HSM e chave-nova.
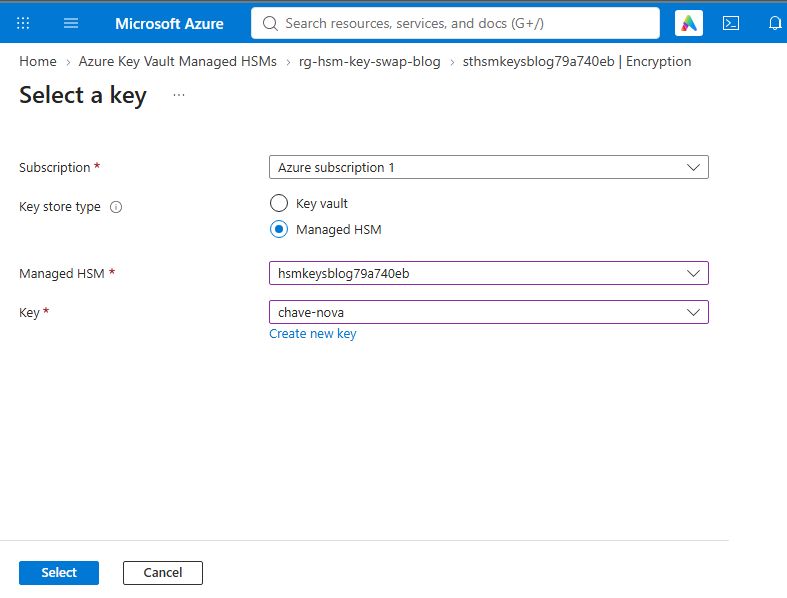
Antes de salvar, a tela mostrava a chave nova e a mesma Managed Identity.
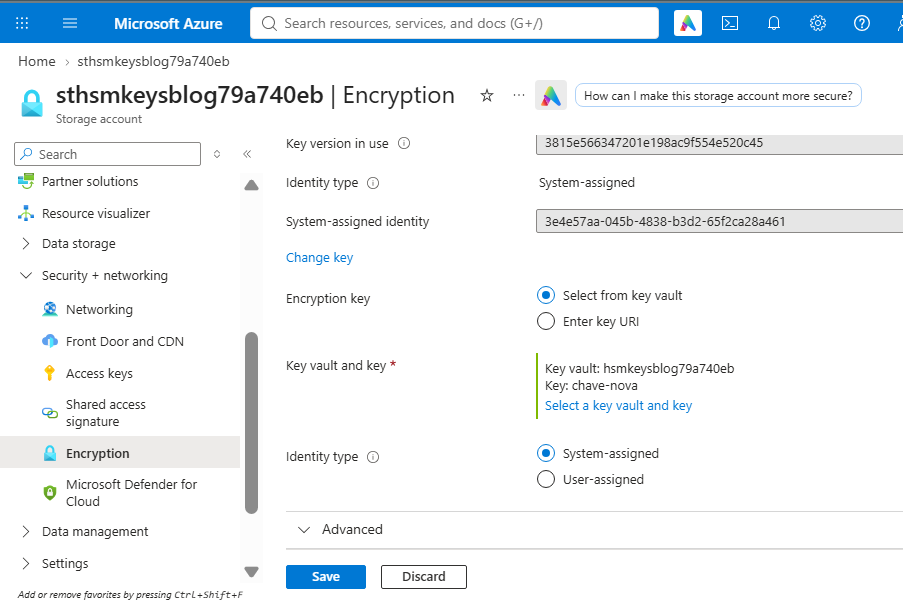
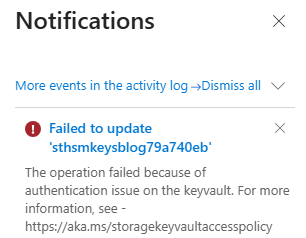
Ao salvar, apareceu o erro de autenticação. A mensagem não apontava a chave responsável, mas o Local RBAC de chave-nova mostrava a ausência do role assignment.
O pulo do gato
Eu tinha acesso para editar a Storage Account no Azure Portal. Quem precisava usar a chave, porém, era a Managed Identity da Storage Account. Ela já tinha a role na chave-atual e precisava receber a mesma role na chave-nova antes da troca. O acesso à chave antiga continuou ativo durante todo o processo.
A documentação de Azure Storage com Managed HSM indica a role Managed HSM Crypto Service Encryption User para essa Managed Identity, preferencialmente no scope da chave.
O ajuste no Local RBAC
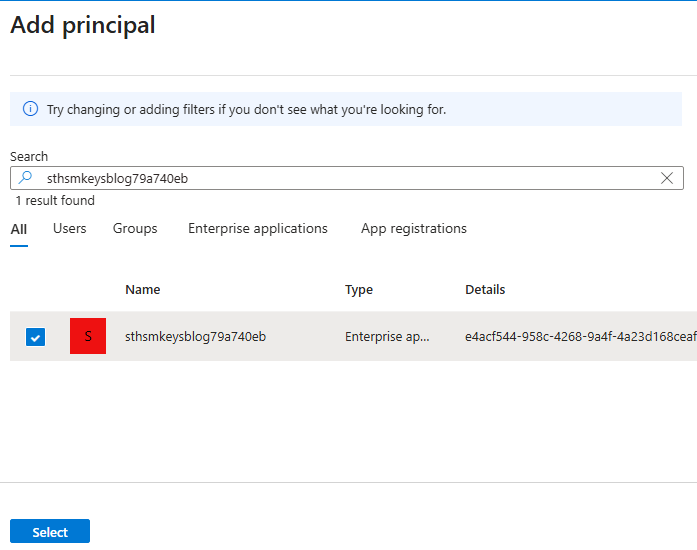
Em chave-nova, abri Local RBAC > Add e selecionei a Managed Identity da Storage Account. No Portal, ela aparece como uma aplicação empresarial com o nome da conta.
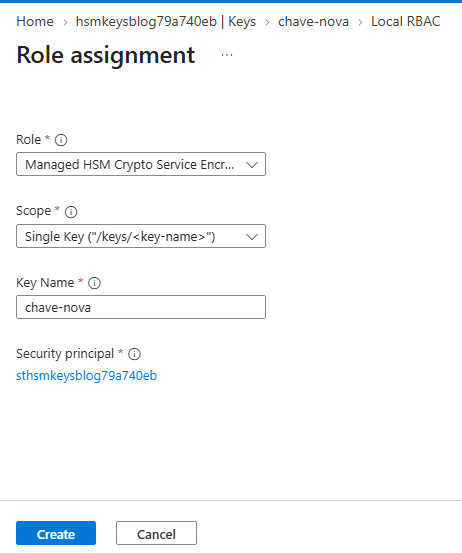
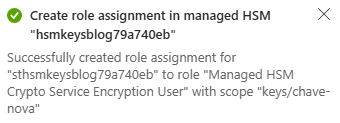
Escolhi Managed HSM Crypto Service Encryption User no scope /keys/chave-nova.
O Portal confirmou o role assignment.
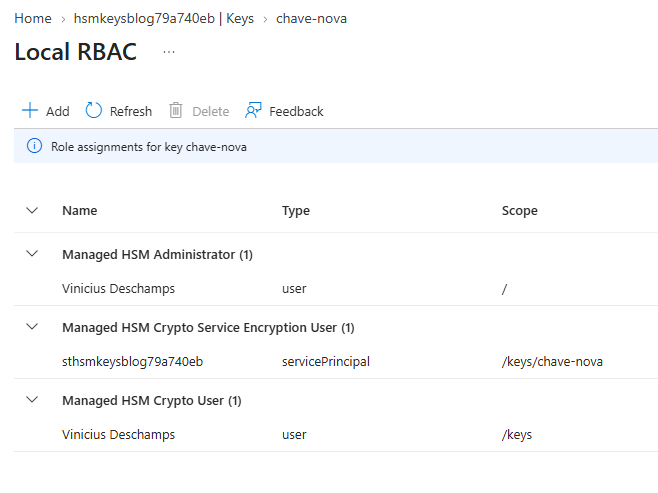
Ao voltar para o Local RBAC, a Managed Identity já aparecia na chave nova.
A troca depois da permissão
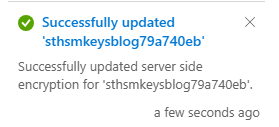
Salvei novamente a alteração na Storage Account. Desta vez, o Portal confirmou a atualização.
Em Encryption, Current key passou a apontar para chave-nova. Pela Azure CLI, o campo keyName também retornou chave-nova. Mantive a role da Managed Identity nas duas chaves enquanto validava a Storage Account.
Antes de repetir no seu ambiente
Antes de executar os comandos, confira estes quatro pontos.
- Confirme o principal ID da Managed Identity usada pela Storage Account para CMK.
- Anote o nome da chave atual e do Managed HSM onde ela está.
- Identifique a chave nova e o Managed HSM de destino. Confira se ela está habilitada.
- Verifique no Local RBAC os role assignments dessa Managed Identity nas duas chaves.
A mesma troca pela Azure CLI
No PowerShell, use os comandos abaixo com uma Storage Account que já tenha Managed Identity system-assigned. Troque os valores entre < e > pelos do seu ambiente. Comece conferindo a identidade e a chave em uso.
az login
az account set --subscription "<id-da-assinatura>"

$rg = "<grupo-de-recursos>"
$storage = "<conta-de-armazenamento>"
$hsmAntigo = "<managed-hsm-atual>"
$chaveAntiga = "<nome-da-chave-atual>"
$hsmNovo = "<managed-hsm-destino>"
$chaveNova = "<nome-da-chave-nova>"

az storage account show --name $storage --resource-group $rg --query "{identity:identity,encryption:encryption}" --output jsonc
$principalId = az storage account show --name $storage --resource-group $rg --query "identity.principalId" --output tsv
$principalId
Confira as duas chaves e os role assignments da Managed Identity. Um role assignment no scope /keys ou / também pode dar acesso, mesmo sem outro específico para a chave.
az keyvault key show --hsm-name $hsmAntigo --name $chaveAntiga --query "{id:key.kid,enabled:attributes.enabled}" --output jsonc
az keyvault key show --hsm-name $hsmNovo --name $chaveNova --query "{id:key.kid,enabled:attributes.enabled}" --output jsonc

az keyvault role assignment list --hsm-name $hsmAntigo --assignee-object-id $principalId --scope "/keys/$chaveAntiga" --output table
az keyvault role assignment list --hsm-name $hsmNovo --assignee-object-id $principalId --scope "/keys/$chaveNova" --output table
Crie o role assignment somente na chave que ainda não tiver a role. Os dois comandos estão aqui porque as chaves podem estar em HSMs diferentes; no meu teste, o assignment de chave-atual já existia e precisei criar apenas o de chave-nova.
az keyvault role assignment create --hsm-name $hsmAntigo --role "Managed HSM Crypto Service Encryption User" --assignee-object-id $principalId --scope "/keys/$chaveAntiga"
az keyvault role assignment create --hsm-name $hsmNovo --role "Managed HSM Crypto Service Encryption User" --assignee-object-id $principalId --scope "/keys/$chaveNova"
Com o acesso pronto, obtenha a URI do Managed HSM de destino e atualize a Storage Account. Sem --encryption-key-version, o Azure Storage pode usar versões futuras da nova chave automaticamente.
$hsmNovoUri = az keyvault show --hsm-name $hsmNovo --query "properties.hsmUri" --output tsv
$hsmNovoUri

az storage account update --name $storage --resource-group $rg --encryption-key-source Microsoft.Keyvault --encryption-key-vault $hsmNovoUri --encryption-key-name $chaveNova
Por fim, confira a chave configurada. Depois, teste uma leitura ou gravação no Storage.
az storage account show --name $storage --resource-group $rg --query "encryption" --output jsonc
Mantenha a chave antiga habilitada e o acesso da Managed Identity até concluir a validação. A documentação de CMK no Azure Storage mostra o impacto de perder acesso à chave usada pelo serviço.